Un informático en el lado del mal
Blog personal de Chema Alonso sobre sus cosas.
-
MyPublicInbox: Sexto Aniversario
Cuando lanzas un proyecto como MyPublicInbox siempre tienes cierto nerviosismo. Dudas. ¿La gente lo entenderá? ¿Será útil? ¿Lo usarán? Al final, nos tiramos a la piscina y lo lanzamos un día como hoy, 9 de Octubre, de hace seis años, y la elección no fue casual. Este día se celebra el Día Internacional del Correo, y el corazón de MyPublicInbox es la comunicación responsable.Cuando lo lanzamos, el primer día, solo había 50 Perfiles Públicos en la plataforma, y nos sorprendió que a la hora de haberlo anunciado, ya tuvimos los primeros mensajes y las primeras peticiones de creación de perfiles públicos. Fue muy emocionante ver que había gente que lo entendía y que le veía valor tan rápido. Así que nos animó mucho a seguir trabajando.Después, el trabajo constante con MyPublicInbox fue trayendo nuevos Perfiles Públicos, acuerdos con empresas, desarrollo de nuevas capacidades y servicios, y como no, un crecimiento en usuarios en la plataforma, donde ahora somos cerca de 40.000 usuarios. Algo que nos parecía impensable al inicio. También, hemos repartido dinero a ONGs con los Tempos que se generan, hemos visto como muchos usuarios cerraban oportunidades profesionales por la plataforma, y hemos conseguido que la empresa esté en positivo, sostenible, y creciendo cada día. No está mal para ser un proyecto que busca poner en valor el tiempo y la comunicación entre las personas, y potenciar que el impacto de las personas en Internet sea mayor, siendo al máximo responsables con el tiempo de cada uno de nosotros. Es lo más valioso. Lo que más valoro yo en mi vida, y cada vez que decido hacer algo, lo pienso en términos de inversión de tiempo. Por eso MyPublicInbox trata de ser eso, una herramienta para gestionar que la comunicación sea de valor.Hoy en día MyPublicInbox tiene un equipo de desarrollo estable, un roadmap constante, y un equipo de personas que trabajan para atender a los usuarios de la plataforma constantemente, pero sigue manteniendo el espíritu de aquél primer día que se puso en producción. El espíritu de valorar el tiempo de los usuarios de la plataforma, de conseguir oportunidades y potenciar a los perfiles públicos, y sobre todo de seguir innovando en nuevas características para seguir creciendo.A todos los que os habéis sacado un usuario, tenéis un perfil público, o habéis usado alguno de los servicios de MyPublicInbox, os doy un agradecimiento personal. Me encanta cuando alguien se acerca a mí y me dice: "Chema, yo también tengo un Perfil Público en MyPublicInbox". Es una de las cosas que más ilusión me hace que me digan, os lo confieso. Gracias infinitas por apoyar nuestro proyecto de innovación y el emprendimiento. Ese mensaje sí que nos llega al corazón.¡Saludos Malignos!Autor: Chema Alonso(Contactar con Chema Alonso)

-
Bug Bounty: De profesión "Cazarrecompensas". 2a Edición para la Era del IA.
Desde hoy está disponible el último libro de 0xWord. Es la 2a Edición del título "Bug Bounty: De profesión "cazarrecompensas"", que fue un éxito de ventas, pero que con el cambio de todos los programadas de generación de dinero, queríamos darle una vuelta. Este es un libro para los que quieren ganar dinero buscando y reportando bugs, y en el se explica en detalle cómo funcionan estos programas que se han consolidad en los últimos años, haciendo que sea un profesión ampliamente extendida la de Cazarrecompensas en el mundo del hacking. Pero esta vez en la era de la IA.Este trabajo que hacen muchos profesionales es buscar bugs que son recompensados en plataformas de Bug Bounty como son Yes, We Hack, HackerONE, BugCrowd o Intigriti, y que Pablo García ha descrito en profundidad en este nuevo libro con el que puedes descubrir que tu futuro es éste, ser un cazador de recompensas que se dedique a monetizar sus conocimientos cazando bugs en estas plataformas. Y se enseña todo en este libro.Los programas de Bug Bounties – o programas de recompensas – acogen bajo una misma plataforma a compañías que desean que sus sistemas informáticos sean testeados y a hackers dispuestos a reportar vulnerabilidades a cambio de una retribución. A las compañías les permite tener sus sistemas permanentemente testeados por miles de hackers, y pagar únicamente por aquellos fallos con impacto real en sus sistemas, mientras que a los hackers les proporciona un canal seguro a través del cual monetizar su tiempo y conocimientos. Figura 3: Libro de Bug Bounty: De profesión "Cazarrecompensas"2a Edición en 0xWord, escrito por Pablo GarcíaEn los últimos años, los hackers han conseguido ser recompensados con más de 400 Millones de USD a través de sus reportes a través de los programas de Bug Bounty, y como podéis ver el mercado se está expandiendo.El crecimiento exponencial de este fenómeno en los últimos años ha provocado un efecto “fiebre del oro” dentro del sector, lo que le ha llevado a algunos profesionales de la industria de la ciberseguridad a calificarlo como “el nuevo estándar de seguridad”.

Figura 5: Índice del libro de "Bug Bounty: De profesión "Cazarrecompensas"de 0xWord escrito por Pablo García.Este libro pretende abordar los aspectos básicos de estos programas, como pueden ser su estructura, las principales herramientas, ciertas metodologías, o las vulnerabilidades más comunes, todo ello desde un punto de vista práctico analizando reportes públicos realizados por hackers de la comunidad.El libro lo ha escrito Pablo García - con el que puedes contactar en MyPublicInbox, que además este libro lleva incluidos 100 Tempos gratis -, que tras graduarse en administración de empresas por la Universidad Autónoma de Madrid, se especializó con un máster en auditoría de cuentas en CUNEF, y trabajó en PriceWaterhouseCoopers. Después desarrolló su carrera financiera en Telefónica mientras dedica parte de su tiempo libre a la investigación y reporte de vulnerabilidades, formando parte del Hall de la Fame de compañías como Netflix, Xiaomi o Pinterest, entre otras, y del que habréis leído muchos artículos por este blog.Usar tus Tempos de MyPublicInbox 0xWord para adquirir este libroLa idea es muy sencilla, hemos creado un Buzón Público de 0xWord en MyPublicInbox y tenemos disponible el módulo de transferencias de Tempos entre cuentas siempre que el destinatario sea un Perfil Público de la plataforma. Para que se puedan hacer estas transferencias, primero debe estar en tu Agenda el Perfil Público destinatario de la transferencia.
Figura 7: Perfil de 0xWord en MyPublicInbox. Opción de "Añadir a la Agenda".
https://MyPublicInbox.com/0xWordPara dar de alta un Perfil Público en tu agenda, solo debes iniciar sesión en MyPublicInbox, y con la sesión iniciada ir a la web del perfil. En este caso, a la URL del perfil público de 0xWord en MyPublicInbox, - https://MyPublicInbox.com/0xWord - donde te aparecerá la opción de "Añadir a la agenda". Cuando acabe este proceso, podrás ir a la opción Agenda de tu buzón de correo en MyPublicInbox y deberías tener el Perfil Público de 0xWord allí.
Figura 8: Cuando lo agregues estará en tu agenda Una vez que lo tengas en la agenda, ya será tan fácil como irte a tu perfil - se accede haciendo clic en la imagen redonda con tu foto en la parte superior - y entrar en la Zona de Transferencias. Desde allí seleccionas el Buzón Público de 0xWord, el número de Tempos que quieres transferir, y en el concepto debes poner que es para recibir un código descuento para usar en la tienda de 0xWord.No te preocupes por el texto concreto, porque los procesamos manualmente como los pedidos de se hacen en la tienda.Canjear 500 Tempos por un código descuento de 5 €La última opción es bastante sencilla. Solo debes irte a la sección de Canjear Tempos -> Vales para Tiendas, y "Comprar" por 500 Tempos y código de 5 €. Es lo mismo que enviar la transferencia pero en un paquete de 500 Tempos y de forma totalmente automatizada, así que solo con que le des a comprar recibirás el código descuento y lo podrás utilizar en la tienda de 0xWord.comAsí que, si quieres conseguir nuestros libros de Seguridad Informática & Hacking aprovechando los Tempos de MyPublicInbox podrás hacerlo de forma muy sencilla y mucho, mucho, mucho más barato. Y así apoyas este proyecto tan bonito que es 0xWord.com.Ser escritor de libros de 0xWordAdemás, todos lo que queráis convertiros en escritores y hacer un proyecto de libro con nosotros. Podéis también enviarnos vuestra propuesta a través del buzón de0xWord en MyPublicInbox, y si sois Perfiles Públicos de la plataforma, podéis entrar en la sección de Mi Perfil -> Servicios para ti y solicitar más información sobre el proceso de escribir un libro en 0xWord.Nuestro equipo se pondrá en contacto contigo y evaluará tu proyecto de publicación de libro. Ya sabes que principalmente de Seguridad Informática & Hacking, y puede ser técnico, súper-técnico, o divulgación, y si es una novela... podemos estudiarlo también.¡Saludos Malignos!
Autor: Chema Alonso (Contactar con Chema Alonso)
-
SANS x Cloudflare Lisboa: 28 de Octubre
Si tenías ganas de visitar Lisboa, o hacer una visita a Cloudflare, te dejo aquí una excusa perfecta para ello, ya que el próximo día 28 de Octubre, en las oficinas maravillosas que tenemos en el barrio de Alcântara de la capital de Portugal, hay unas conferencias a las que puedes asistir: "SANS x Cloudflare", a las que tienes que apuntarte cuanto antes.La sesión es de tarde, y tendremos una primera ponencia de a cargo de Silvano Sogus, que es el fundador de ShardSec, una práctica especializada en ciberseguridad enfocada en asesoría estratégica, arquitectura de seguridad, aseguramiento y desarrollo de liderazgo, e instructor asociado en SANS, donde imparte el curso LDR519: Gobernanza, Riesgo y Cumplimiento (GRC) en Ciberseguridad.La sesión de Silvano se centra en todas las amenazas que tiene adoptar una estrategia de IA a escala, centrándose en la mitigación de los riesgos para un entorno como el de la Unión Europea. La sesión ofrece una visión estratégica a lo largo de todo el Full Stack de la IA. escrito por Chema Alonso con la colaboración dePablo González,Fran Ramírez,Amador Aparicio,Manuel S. LemosyJosé Palanco en 0xWordDespués iré yo, con una sesión donde hablaré de la transformación que la IA ha supuesto para el hacking y la Ciberseguridad - tanto ofensiva como defensiva - tras la llegada de los nuevos modelos que tenemos hoy en día. Mythos, Astra, Fable, Sol, han puesto más allá la transformación aún. Y por supuesto, hablaré y haré algunas demos de hacking, que siempre son divertidas.Después de las dos charlas, habrá tiempo para disfrutar de las maravillosas vistas de la oficina de Cloudflare en Lisboa, y de tomarse un refrigerio. Unas cervezas y un picoteo, para poder terminar la jornada en la "belha" Lisbon.Para asistir, el único requisito es que te registres. Es necesario controlar el aforo, y los accesos a las oficinas de Cloudflare exigen ciertas medidas de seguridad, así que regístrate con tiempo y tendrás tu hueco para asistir.Y poco más, el resto del tiempo será fotos, risas, chascarrillos, y si podemos, compartir algunas experiencias con el resto de los ingenieros y equipo de Cloudflare en Lisboa, que como sabes es el HeadQuarter principal que tenemos en la UE, así que hay gente muy especial y con mucho talento allí.
 Mientras que os cuento esto, ya sabéis que yo estoy en la Ekoparty, practicando la charla que voy a dar allí, y antes de este evento, estaré en APIAddicts Day 2026 en Madrid, y en Cloudflare Connect en San Francisco.¡Saludos Malignos!Autor: Chema Alonso(Contactar con Chema Alonso)
-
Axyom: La Plataforma del Gobierno de los Ciberriesgos para PyMes
La Gestión de la Seguridad de una empresa - no importa el tamaño que tenga - hay que hacerla por capas. Además, debe ser un proceso incremental donde el Plan Director va haciendo que el nivel de protección de la compañía suba constantemente - o que no se degrade -. Este plan debe incluir mejoras la Protección, en la Detección, y en la Respuesta. El trabajo de un CISO es siempre un trabajo de priorización continua de sus recursos para la gestión de la seguridad de la compañía dentro de un entorno de amenazas cambiantes, con el objetivo de mitigar los Riesgos, o en nuestro caso los Ciberriesgos.Para eso, hay que hacer un Plan de Gestión de Riegos que es la estrella del norte de esta gestión, y que marca la evolución del Sistema de Gestión de la Seguridad de la empresa. Dentro de ese Plan de Gestión de Ciberriesgos, hay que hacer un trabaja constante para Identificarlos, Evaluarlos y Tratarlos, después elegir un Responsable de cada uno de ellos y Monitorizar la evolución en indicadores de cada uno de ellos. Algo muy básico para los que llevan la Ciberseguridad de una empresa hace tiempo, donde tienes que añadir el Cumplimiento Normativo. Es el trabajo y la responsabilidad de los CISOs, y por eso es un C-levely suele estar bien remunerado.Por desgracia, ni todas las empresas pueden permitirse tener CISOs, ni todas las empresas tienen los recursos necesarios para tener un Plan Director de Giberseguridad ambicioso, o un Sistema de Gestión de CiberRiesgos de gran alcance. No obstante, hay que hacerlo, porque si no les hace vulnerables - por desgracia, porque además dentro de esas fases en la gestión del ciberriesgo hay que hacer muchas tareas.Con el objetivo de automatizar y ayudar a realizar todas estas tareas fundamental en la gestión de ciberriesgos, es en lo que Óscar Calvo Moldes y Marc Torrents llevan trabajando toda su vida profesional, y para lo que han fundado la empresa Axyom.La misión de Axyom es lograr que cualquier empresa pequeña o mediana, pueda tener una plataforma para Gobernar la Ciberseguridad y Gestionar sus CiberRiesgos de manera automatizada, con escaneos de ciberseguridad externos e internos, con la gestión de los elementos de seguridad, y permitiendo que cualquiera se pueda proteger de esos Ciberriesgos con un Ciberseguro, algo que, a pesar de ser fundamental en los plantes de seguridad de autónomos, PyMes y empresas en general, sigue siendo el debe de muchos planes de gestión de la ciberseguridad de la empresa.Como sabéis, yo soy socio de IronGate, donde nos focalizamos en dar un Security Operations Centerpara autónomos y PyMes, donde gestionamos sus EDR y MDR de manera constante. Ahora, IronGate y Axyom han llegado a un acuerdo de colaboración, así entre ambas empresas se expanden las capacidades de una PyME en seguridad con un coste muy adaptado a ellas, pero permitiéndoles que tengan un Plan de Gestión de Ciberriesgos, un SOC para gestión de su EDR y MDR, además de poder contratar sus Ciberseguros directamente desde la plataforma de Axyom.Para que pruebes el servicio, el equipo de Axyom, permite durante un tiempo limitado, hacer un escaneo de los Ciberriesgos de tu PyMe, con solo autenticarte con una cuenta del dominio de tu organización. Así, puedes ir a la web, hacer un análisis de Cbierriesgos de tu empresa - te sorprenderá la información si no lo has hecho nunca - y saber qué medidas mitigadoras puedes tomar para gestionar y controlar ese ciberriesgo.En el siguiente vídeo tienes una explicación detallada de cómo funciona la plataforma de Axyom. En sólo tres minutos puedes ver claramente las ventajas de Gobernar la Seguridad de una empresa desde una plataforma como esta, que permite Gestionar un mapa de Ciberriesgos con visión completa.
Figura 8: Explicación del funcionamiento de AxyomLa seguridad de tu organización es algo tan importante como la salud personal. Todos tenemos claro que cuando estamos enfermos lo primero es la salud. Los más inteligentes cuidan su salud constantemente. En el mundo de la empresa, todos tenemos claro que cuando hay un incidente de seguridad en la empresa, eso es lo más importante. Los más inteligentes cuidan su seguridad con un Plan de Gestión de Riegos, y un Gobierno de la Ciberseguridadconstante.¡Saludos Malignos!Autor: Chema Alonso(Contactar con Chema Alonso)
-
Mareando y Desalineando a un Asistente IA de una tienda de Mochilas.
Estaba este viernes explicándole a un compañero lo fácil que muchos de los asistentes basados en LLM abiertos en Internet pueden ser explotados por los malos para consumir servicios de IA en resolución de problemas. De esto mismo os he hablado en los artículos que os he publicado sobre un Asistente Virtual hecho sobre Google DeepMind Gemma, antes os dejé otro artículo sobre un Asistente AI construido sobre Gemini, y también os dejé publicado otro sobre un Asistente AI construido con GPT-4o, y luego uno titulado "Weaponinzing Token Consumption" en "LLM-Based AI Assistant" que explica cómo el mundo del cibercrimen busca estos asistentes para automatizarlos en forma de API y comercializarlos entre los malos. Figura 1: Mareando y Desalineando a un Asistente IA de una tienda de Mochilas.Después de eso, os publiqué el de "Mi Asistente Virtual IA no programará en Python para ti... pero si es COBOL, vale" y el de "El AIBot de la Universidad que ayuda no sólo a los estudiantes", donde jugaba siempre con los mismos conceptos: El desalineamiento del Prompt de configuración y el bypass de los Guardarraíles.escrito por Chema Alonso con la colaboración dePablo González,Fran Ramírez,Amador Aparicio,Manuel S. LemosyJosé Palanco en 0xWordLe estaba contando esto a mi compañero, y no se lo creía mucho, así que le dije: "Venga, vamos a buscar uno juntos y lo probamos", y acabamos en una Tienda de Mochilas. No os cuento el inicio, porque ya lo sabéis, teníamos que preguntar cosas sobre la tienda de mochilas, así que para desalinearlo, bastó con hacer una lista de mochilas que nos recomendara, y añadir al nombre de la mochila lo que queríamos que nos hiciera el LLM.
 Figura 3: Lista de mochilas con tokens en ventana de contextoPrimero le pedimos algo sencillito, como su nombre, que nos lo dio por supuesto, y el tamaño de tokens de su ventana de contexto, que eso siempre nos viene bien saberlo si hay que "weaponizar" en forma de API.
 Figura 4: La fecha está correcta.Después de pedirle cosas sencillas, como la fecha - correcta en la imagen anterior - y la hora, que nos dio las 12:00lo que implicaba que no tenía acceso a la hora (yo siempre lo uso para saber en qué región está el servidor), le pedí que me sacara en una lista más larga las funciones a las que tenía acceso, y aquí están.
 Figura 5: Lista de funciones a las que tiene accesoParecía bastante hecho el desalineamiento, pero de repente me encontré con varias barreras que estaban bien solucionadas por parte del equipo de seguridad de este Asistente IA. En primer lugar, no tenía acceso a Internet, lo cual siempre le quita un poco de gracia.
 Figura 6: Sin capacidad de navegar por InternetLa segunda es que tampoco tenía capacidad de programar, y esto sí que me dejó bastante rallado. ¿Cómo podía ser que un modelo LLM no tenga capacidad de programar nada? ¿Dónde se había realizado esta reducción de capacidades?
 Figura 7: Sin capacidad de programar
Lo cierto es que el Asistente IA, después de muchas pruebas - y cuando digo muchas, son muchas - tiene Guardarraíles en Prompt de entrada y Guardarraíles en la respuesta, lo que es correcto y es como debe de hacerse, así que me tocó pensar para qué lo podría usar, y me acordé del Captcha Cognitivo de los conjuntos semánticos de palabras de algunas webs. Figura 8: Captchas Cognitivos de Conjuntos Semánticos
Luego, para poder saltar los Guardarraíles de salida, estuve mirando si podía codificar - como hice en el ejercicio del problema del prisionero a principios de 2025 - usando capacidades criptográficas y de codificación varias. Figura 9: Codificación ASCII de respuestas
Y también con estuve probando con los Acrósticos, para codificar respuestas usando esta codificación y poder evitar filtros de palabras en la salida. También usé el lenguaje ELITE y algún que otro truco más, lo que me permitió salta el Guardarraíl de salida algunas ocasiones. Figura 10: Jugando a los AcrósticosAl final, para sacar más datos, usé las listas como secuencias de palabras. Primero lo probé con el Quijote, a ver si era posible, que como podéis ver aquí, sí que lo era.
 Figura 11: El comiendo de El QuijoteAsí que ya era momento de sacarle el System Prompt, pidiéndole la configuración. Esto hubo que hacerlo con un proceso iterativo de varias peticiones consecutivas, pero al final salió bastante bien el resultado.
 Figura 12: Sacando la configuración de 10 en 10 palabrasPero al final, me quedé con las ganas de hacer programar a este Asistente AI, y no fui capaz de pedirle que me escribiera una historia de Sci-Fi como a mí me gusta. Eso sí, me confesó que conoce RUBY.
 Figura 13: El asistente conoce RubyLo más interesante de todo este ejercicio es que le insuflé el veneno de buscar estos Asistentes AI y desalinearlos a mi compañero, así que sólo con eso, las horas que echamos juntos merecieron la pena.Figura 11: Hacking & Pentesting con Inteligencia Artificial.Por supuesto, si tienes un Asistente AI basado en LLMs, mi recomendación es que mires muy mucho la seguridad, que estos modelos hay que protegerlos muy mucho. El mundo del cibercrimen los está buscando.¡Saludos Malignos!Autor: Chema Alonso(Contactar con Chema Alonso)
-
Entrevista a Alejandro Acosta, un developer de 1.000.000 USD
Yo siempre quise ser programador. Por eso en la universidad hice todas las asignaturas de programación, algorítmica y bases de datos. No me interesaba mucho la seguridad informática - por eso no la cursé - y era normal. Ya sabéis que comencé con 12 años a programar en BASIC tras ver la película de TRON de la que tanto os hablo por aquí.Lo cierto es que me picó el veneno del hacking y la ciberseguridad, y ya es difícil cambiar eso, pero sigo amando a esa "rara avis" que existe es nuevo mundo como nombre antagonista a "Hacker": "Developer". Por eso cuando conozco algún developer quiero saber más de él.Este es el caso de Alejandro Acosta, que tras comenzar cobrando 300 € - yo comencé programando gratis en mi beca -, se fue a Silicon Valley a pasarse el juego, y lograr cobrar 1.000.000 de USD como desarrollador en Microsoft. No está mal. Puedes saber todo lo que hace hoy en día, en Engineer Game.Como creo que su historia es curiosa, le he hecho una entrevista, pero diferente. Le he dejado diez temas abiertos para que él conteste de ellos, y aquí están las respuestas. Si quieres conocer más de él, puedes contactar con él a través de su buzón de MyPublicInbox o solicitarle directamente una clase gratuita, si quieres hablar con él para mejorar tu competencia.1. El mito de las 1.000 entrevistas vs. la contratación en la era de la IALos fundamentos son hoy más importantes que nunca. En una entrevista no se evalúa únicamente si una persona puede completar un ejercicio de live coding o diseñar un sistema, sino su capacidad para analizar problemas reales, razonar bajo presión y encontrar soluciones aplicables a producción.La inteligencia artificial es una gran aliada, pero resolver un ejercicio con su ayuda no demuestra por sí solo que alguien sea un buen ingeniero. La diferencia aparece cuando el entrevistador introduce nuevas restricciones, cuestiona una decisión o complica progresivamente el problema. Es en ese diálogo donde se comprueba si el candidato entiende realmente lo que está haciendo.Por eso, especialmente en el mercado de Silicon Valley, prepararse sigue siendo fundamental. La constancia, el estudio y el dominio de áreas como live coding y system design continúan siendo determinantes para acceder a las mejores oportunidades y alcanzar una compensación elevada. Esa es también la razón por la que en EngineerGame acompaño a ingenieros de software que quieren dar un salto en sus carreras.
2. SRE y ciberseguridad: cuando el sistema cae a las 3:00 AMEl error más común es diseñar la arquitectura pensando que los incidentes pueden evitarse por completo. En las grandes empresas se asume que, tarde o temprano, habrá una caída crítica. La diferencia no está solamente en prevenirla, sino en la capacidad de detectarla, contenerla, recuperarse y aprender de ella.La cultura es decisiva tanto antes como después del incidente. Antes, porque deben existir mecanismos de prevención, observabilidad y respuesta. Después, porque hay que realizar un análisis sin culpabilizar a las personas, identificar las causas y aplicar cambios que impidan que el mismo problema vuelva a repetirse.Prácticas como Chaos Engineering permiten comprobar qué sucede cuando falla una dependencia, una región o un componente crítico. No todas las empresas necesitan aplicarlo con la misma profundidad, pero todas deberían diseñar sus sistemas partiendo de una idea básica: cualquier componente puede fallar.
3. AIOps y el dilema del self-healingConfío en la inteligencia artificial como apoyo durante el ciclo de desarrollo y en las operaciones diarias. Puede ayudar a investigar incidentes, relacionar señales y reducir considerablemente el tiempo necesario para resolver problemas críticos.Sin embargo, la autorremediación ya existía antes de la IA. Muchos incidentes pueden resolverse de manera más segura y predecible mediante automatizaciones tradicionales: reiniciar un servicio, escalar recursos o ejecutar un procedimiento previamente validado. No hace falta introducir un modelo de IA donde un sistema determinista ya resuelve bien el problema.La frontera debe establecerse en función del riesgo. Un agente puede recomendar acciones o ejecutar operaciones reversibles dentro de unos límites muy definidos, pero no debería disponer de permisos ilimitados sobre producción. Cuanto mayor sea el impacto potencial de una decisión, mayores deben ser la supervisión humana, la trazabilidad y los mecanismos de aprobación. La IA debe potenciar al equipo, no sustituir los controles operativos y de seguridad.
4. Emprender con open sourceHoy el open source ya no es una alternativa marginal: forma parte del ciclo de desarrollo de prácticamente cualquier empresa tecnológica. Lenguajes como Go, Python o Rust y plataformas como .NET muestran hasta qué punto la innovación actual se construye de manera abierta y colaborativa.Que el código sea visible puede facilitar que un atacante estudie sus vulnerabilidades, pero también permite que muchas más personas lo auditen, detecten errores y propongan mejoras. La seguridad no depende únicamente de que el código sea abierto o cerrado, sino de cómo se mantiene el proyecto, cómo se revisan las contribuciones y con qué rapidez se corrigen las vulnerabilidades.Mi apuesta seguirá siendo la innovación abierta, acompañada de una gestión responsable de dependencias, auditorías continuas y procesos claros de actualización y respuesta ante incidentes.
5. El bug cultural: Madrid vs. Silicon ValleyLa diferencia principal es de mentalidad. En Estados Unidos, y especialmente en Silicon Valley, es habitual encontrar desarrolladores que buscan crecer constantemente, asumir retos y aumentar el impacto de su trabajo. Es un entorno en el que la innovación necesita talento y donde existe una competencia muy intensa por progresar.En el ecosistema español, a veces echo en falta algo más de ambición y predisposición a asumir riesgos. Es una diferencia cultural que he observado trabajando y conversando con profesionales tanto en Estados Unidos como en España.El parche pasa por dejar de concentrarse en la queja y empezar a tomar decisiones. Hay que aceptar que crecer implica incomodidad, aprendizaje continuo y exposición al fracaso. No se trata de copiar Silicon Valley, sino de adoptar una mentalidad más activa: querer más, prepararse mejor y actuar en consecuencia.
6. Shadow IT y la tentación del desarrollador en la era de la IALa solución no consiste en enfrentar la velocidad del desarrollador con el control del equipo de seguridad. Ambos objetivos deben integrarse en el mismo ciclo de desarrollo.Cada vez veo más empresas incorporando herramientas de seguridad y controles de compliance directamente en los repositorios y los procesos de CI/CD. Esto permite detectar dependencias vulnerables, revisar configuraciones, aplicar parches y bloquear cambios de riesgo antes de que lleguen a producción.El equipo de seguridad debe ofrecer mecanismos rápidos y fáciles de utilizar, no convertirse en un obstáculo que los desarrolladores intenten evitar. Cuando los controles están automatizados y aparecen en el momento adecuado, por ejemplo durante la revisión de una pull request, es posible mantener la velocidad sin trasladar toda la remediación al final del proceso. Lo digo también desde la experiencia de haber participado en proyectos donde ha sido necesario conciliar ambos mundos.
7. La newsletter diaria y el valor de la comunicación directaLa clave está en la personalización. En un entorno saturado de contenido automático, las personas valoran saber que detrás de una respuesta hay alguien que ha leído su caso y se ha tomado el tiempo de comprenderlo.Por eso mantengo abiertos mis canales de comunicación y trato de responder personalmente a quienes contactan conmigo. Para mí no es solo una estrategia de marca personal, sino una manera de ayudar de forma directa a profesionales que quieren mejorar su carrera.La tecnología permite llegar a muchas personas, pero la confianza se construye conversación a conversación. Esa cercanía es difícil de sustituir con respuestas masivas, por muy sofisticadas que sean.
8. La seguridad en el pipeline CI/CDLos primeros síntomas aparecen cuando desplegar rápido se convierte en la única métrica de éxito. Si cualquier dependencia puede incorporarse sin validación, los secretos aparecen en configuraciones o repositorios, los permisos del pipeline son excesivos y los controles de seguridad se realizan únicamente después del despliegue, existe un problema claro.La seguridad debe formar parte del CI/CD desde el principio: análisis de dependencias, detección de secretos, revisión de permisos, escaneo de imágenes y artefactos, validación de cambios y protección de ramas y entornos críticos.Estos controles deben diseñarse con suficiente flexibilidad para no bloquear innecesariamente al desarrollador. En ese punto, la automatización y los agentes pueden ser muy útiles: permiten detectar riesgos durante la pull request, explicar el problema y proponer una remediación antes de que el cambio llegue a producción.
9. Move fast and break things frente a la realidad del ciberriesgoAunque este lema se ha asociado durante años con empresas como Meta, no representa el funcionamiento de toda la industria tecnológica. Muchas compañías son mucho más cautelosas, especialmente cuando gestionan datos sensibles o infraestructuras críticas.Sí es cierto que en Silicon Valley los cambios se producen a gran velocidad. En SRE, por ejemplo, he visto evolucionar una misma infraestructura desde Mesos y DC/OS hasta Kubernetes, EKS, AKS o Cluster API en un periodo relativamente corto. Esa velocidad puede exigir rediseños profundos, pero no significa que la seguridad deba ignorarse.La interpretación correcta no debería ser «avanza rápido y rompe cualquier cosa», sino «aprende y evoluciona rápido dentro de unos límites seguros». La ciberseguridad debe estar presente desde el día cero, con equipos y procesos capaces de acompañar la innovación. Cuanto más rápido se mueve una empresa, más importantes son los controles que permiten hacerlo sin asumir riesgos inaceptables.
10. El hotfix mental para el ingeniero modernoAplicaría un hotfix muy concreto: dejar de pensar que una buena carrera se construye únicamente escribiendo buen código. Un ingeniero debe dominar los fundamentos técnicos y saber resolver problemas, pero también necesita aprender a comunicar, negociar, mostrar su valor y tomar decisiones estratégicas sobre su trayectoria.La inteligencia artificial no elimina esa necesidad. Puede acelerar muchas tareas, pero no sustituye el criterio, el conocimiento técnico ni la responsabilidad sobre las soluciones que se llevan a producción.Si pudiera abrir una pull request para actualizar la mentalidad de cualquier desarrollador, incluiría estos elementos: consistencia, persistencia, capacidad de comunicación y venta, marca personal, negociación y un dominio técnico sólido, incluidos live coding y system design. En definitiva, tratar la carrera profesional como un proyecto del que uno mismo es responsable.¡Saludos Malignos!Autor: Chema Alonso(Contactar con Chema Alonso)
-
Una charla en "Todo Llega"
Mi amigo David Santiago, que es un comunicador excepcional, tiene una iniciativa para movilizar a las personas y que tomen acción para cambiar su vida. Sobre esa iniciativa tiene un Podcast que se llama justo así "Todo Llega", por el que han pasado personas como Rubén Turienzo o Jero García. Un podcast diferente, con preguntas diferentes.Como somos amigos, me dejé liar por él, y participé en una sesión donde me preguntó por muchas cosas, y donde conté alguna cosa que no había contado antes - salvo a amigos y personas cercanas - y ahora lo ha publicado en Youtube, así que os lo dejo para que lo podáis ver, si os apetece, este fin de semana.Figura 2:Una charla en "Todo Llega" Si os gusta la iniciativa, podéis contactar con David Santiago a través de su buzón público, que si tienes una historia bonita que compartir puede que acabes siendo entrevistado por él, o si quieres su ayuda para empujarte hacia adelante, tal vez sea lo que estás necesitando. Figura 3: Contactar con David de SantiagoPor supuesto, te recomiendo el libro de "Todo Llega" que escribió donde, una vez más como me pasa con muchos amigos y compañeros, me liaron para que le ayudara a escribir alguna parte, así que tiene algo de mí también. Ya ves que no sé decir que no a los amigos.Y nada más, disfruta tu fin de semana, que hay que hacerlo todos los días de nuestra vida, sean el número que sean los que tengamos por delante. Feliz fin de semana.¡Saludos Malignos!Autor: Chema Alonso(Contactar con Chema Alonso)
-
Potencia tu Empresa con Inteligencia: Si otros pueden tú también
Mi compañero Kiko Gámez estaba escribiendo un libro para ayudar a las PYMES a transformarse con la Inteligencia Artificial, y me pidió por favor que le escribiera el prólogo, y como no podía negarme - es más alto y más fuerte que yo -, le dije que por supuesto, que intentaría escribirle algo bonito que hablara de no tener miedo a aprender cosas nuevas y transformarse.El libro lo acabó en verano y ya lo tienes a la venta en Amazon donde lo puedes comprar, con un título que deja claro desde el minuto uno para qué está escrito, que es un manual para que saques de él cosas que te mejoren a ti: "POTENCIA TU EMPRESA CON INTELIGENCIA: Cómo profesionales y empresas se rediseñan para ganar con inteligencia artificial" Figura 2: "POTENCIA TU EMPRESA CON INTELIGENCIA.Por supuesto, yo hice el prólogo, y quise hacerlo contando alguna experiencia mía personal y propia. Así que usé uno de los aprendizajes que he tenido en mi vida. Es sobre la lucha que tuvo mi madre cuando yo era un niño en Móstoles para que no tuviera un techo de cristal. Para que no tuviera miedo. Esa frase que tantas veces me decía mi mamá - a la que ya sabéis que adoro -:- "JoséMari, cariño, si otros pueden tú también".Así que de eso quise escribir el prólogo, pero ahora desde otro punto de vista, que yo ya me aprendí esa lección y hace muchos años que no tengo techo de cristal, ni miedo a hacer cosas complicadas, ni al cambio, ni sentimiento de impostor, ni me arrugo ante los problemas. Gracias a mi mamá, que me ayudó con eso. Bueno, es cierto que sigue generando nerviosismo, preocupación, y a veces malas noches, pero hace muchos años que la determinación supera eso, así que tiro para adelante.Ahora mi posición es distinta, es la de papaéte, la de conseguir que Mi Hacker y Mi Survivor no se dejen "tapar" por el entorno. Que no se pongan el techo de cristal, que no tenga miedo a buscar al solución al juego. Yo tuve que aprender esos caminos paralelos, y descubrir la ruta del fracaso para solucionar mis problemas, y hoy en día yo trabajo con ellas en que lo consigan. De todo eso va el prólogo que hice con todo cariño para mi colega Kiko Gámez. Y, por supuesto, os recomiendo el libro. Aquí os dejo mi prólogo para animaros.
Si otros pueden tú también
Eso me decía mi mamá. Y yo me lo creí. Pero no, no se trata de una frase mágica que actúa como un conjuro especial que te da, sin merecerlo, la posibilidad de hacer algo que pensabas que no podías hacer. Ni mucho menos. Se trata de la respuesta más dura a todas las excusas que puedes ponerte. Si otros pueden, tú también. No te pongas excusas, que lo que te pasa es que aún no has descubierto cómo otros pueden hacerlo. Aún no sabes. Así que buscar la manera de “poder” cómo hicieron los otros.
Esa realidad forma parte de mí. No hay excusas que valgan. No hay excusas que valgan para mí. Si no he podido, es que aún me faltan cosas que tengo que aprender. Que tengo que descubrir. Que tengo que mejorar. Que tengo que trabajar. Es mi día a día. Una obsesión de superación que desde que tenía diez años y comenzaba a escribir mis mini-libros sobre el mundo del cine porque quería dibujar, escribir, y crear cosas, he seguido manteniendo.
Por supuesto, así nació mi primera empresa con mi amigo, hermano, y admirado Rodol. No sabíamos nada del mundo empresarial. Absolutamente nada. No teníamos padrinos, enchufes ni conocidos en el mundo de las empresas de informática, y le dije:- “Vamos a montarnos una empresa, ¿vale?”Y él me contestó:
- “Ni de coña”.
Y ya veís, yo le dije:
- “Rodol, si otros pueden, nosotros también, hay que aprender cómo se hace y hacerlo”. Y así hicimos. Montamos nuestra empresa, creció, la vendimos, nos metimos en mil nuevas aventuras, y aún seguimos desmontando el misterio de otras cosas que otros hacen y que nosotros queremos hacer.
Lo importante de ese “Si otros pueden tú también” es la absoluta realización de que si te tienes que decir eso es porque has pensado, por un instante tal vez, que tú no estás preparado para algo. Has comenzado a poner alguna excusa de por qué no puedes. De eso nada. Es como cuando me lo dicen mis hijas:- “No puedo, papá, es muy difícil”.Y claro que lo es, pero probablemente es que aún no has aprendido cómo se resuelve esta fase. Solo necesitas saber qué es lo que hay que hacer para que encajen las piezas.
Con mi hija mayor, Mi Hacker, y mi hija menor, Mi Survivor, estaba hablando un día sobre un gran problema en su vida. Aprobar un examen. “A ver, ¿qué hay que hacer para aprobar un examen?” Por supuesto, me contestaron: “Estudiar”. Y yo les contesté, “Sí, claro, pero… ¿sólo eso es suficiente?”. Se miraron extrañadas y me preguntaron.. “¿Qué otra cosa hay que hacer que no sea estudiar?”
Y yo les hice mi lista.“Pues mira además de estudiar - y hacerlo con buen hábito y un buen método -, escribir con buena letra ayuda a que el profesor disfrute de la lectura de tu examen, y por tanto se sienta más relajado. Pero además, lo que para ti es un rollo resulta que para esa persona es la profesión de su vida, así que deberías mostrar respeto e interés en las clases. Ten en cuenta que los exámenes tienen un punto - o más de uno - que se ganan antes de empezar a leer la primera respuesta del examen, cuando se lee lo primero del examen, que es tu nombre y apellidos.Además, haz los trabajos, y ejercicios de clase, y participa en el aula, pregunta, responde, no molestes cuando hablen los profesores, que se vea que estás siguiendo la asignatura. Muchos puntos se ganan antes del examen. También puedes estudiar los exámenes de años anteriores de tu profesor, y ver lo que otros años ha caído. Y dentro de la investigación, yo iría a hablar con alumnos de años anteriores para preguntarles por cómo fue, qué valoró en la corrección del examen. Que te den inteligencia para saber cómo prepararte.Y por supuesto, pide una tutoría si puedes, con dudas claras, y vete a hablar con tus profesores, que vea que has trabajado la materia y sobre todo, déjale hablar y escucha, que seguro que te da muchas pistas sobre por dónde va a ir el examen.”
Y eso solo en la lista de cosas que tienen que ver con estudiar, pero para aprobar también se pueden hacer otras cosas que son más “hacks”, pero de ellas no voy a hablar, que estamos en un entorno muy didáctico, pero …. ¿de verdad crees que para resolver el problema de aprobar un examen sólo hay que estudiar?
Esta forma de resolver los problemas es algo que he aplicado siempre en mi vida. Así que, cuando quería dar mi primera conferencia internacional en Black Hat Europe 2007 y no tenía ni papa de hablar inglés me dije: “Si otros pueden, yo también.” Y comencé a hacer mi plan para dar esa charla.
Escribí mi paper en español y mi presentación, y lo traduje todo al inglés. Después fui a buscar a un ingeniero de Google casado con una mujer de Salamanca para que me la corrigiera. Después me fui a vivir unos meses a Londres, quité la música, los libros, la televisión de mi idioma materno y lo pasé a inglés para aprender lo que pudiera en los meses que tenía de tiempo.Después, cuando me la aprobaron, hice intercambio de idiomas con Marty, un londinense con el que pasé mis días en Londres. Escribí el discurso de la presentación en español, lo traduje al inglés, me lo corrigió mi ingeniero particular de Londres, y me lo grabó en MP3 completo Marty, me hice un CD de música, y lo escuché cada día unas diez o doce veces. Lo llevaba en el coche, en los paseos por Pimlico, y por supuesto, cuando preparaba los detalles finales en Amsterdam.Por supuesto, hice la charla completa, con las demos, delante del espejo como unas veinte veces delante del espejo. Y como truco de magia final, en mi charla añadí un co-speaker, que era mi amigo José Parada, que de hacker no tenía mucho, pero tenía un inglés perfecto. Así que le dejé que diera unas diapos al principio, que se las aprendió, y luego, con ese truco, había colado un traductor en el escenario, por si me hacían alguna pregunta que no entendía - como sucedió al final - pudiera traducírmela.
En esa charla, tuve el honor de ver cómo entraba y sentaba al final el mítico Jeff Moss a.k.a. “Dark Tangent” para ver un poco de mi charla. Le vi allí, y me puse más nervioso, pero me dije: “Si otros pueden, tú también” y tiré para adelante, hice los chistes que tenía preparados, y vi sonreír a Jeff con mis chistes. Y pensé: “Done!”. Todo cambió para mí, y comencé mi carrera de ponente internacional. Eso sí, pasaron años hasta que pudiera bajar un poco la tensión de preparar la charla en inglés. Fue paulatino la reducción de intensidad de trabajo, pero lo conseguí.
¿Por qué os cuento esto? Pues porque en el mundo de la IA todos estamos en ese periodo donde nos vemos superados. Confiésalo. Esto va muy rápido. Las noticias cada día de cosas que uno u otro está haciendo con la IA son crecientes, y es probable que pienses que te supera, e incluso te paralice. No te preocupes, no estás solo. Yo también siento eso, que esto va muy rápido, pero yo pienso que, si otros pueden, yo también. Así que desde hace tiempo me obligué todos los días a leer, estudiar, y escribir sobre IA. Y al final, se ha convertido en parte de mi día a día.
Entiendo que da pereza el cambio, sobre todo si lo que había antes te lo conocías todo. Yo me sabía bien la configuración de muchos productos tecnológicos que ya no existen, y entendí que el mundo laboral es cambio constante, así que no le dedico ni un segundo a pensar en lo incómodo e inseguro que te puedes sentir con algo nuevo. Hay que ponerse con ello, y si otros pueden, pues yo también.
Así que, como tú, que estás leyendo este libro, leo, estudio, práctico, pruebo, y cambio cosas todos los días. Y utilizo la IA para todo aquello que me puede ayudar y potenciar en el mundo profesional, que me ayuda a ser más competitivo, o crear cosas nuevas que antes no hacía. Eso sí, para mis pasiones, en mi vida personal, hay muchas cosas que podría hacer con IA que disfruto haciéndolas manualmente, como por ejemplo, escribir mis posts en el blog, o este prefacio, prólogo, o introducción - ya veremos cómo lo llama mi querido Kiko Gámez, que poner mi esencia en letras es algo que disfruto.
Así que, si has leído hasta aquí, quédate con el mensaje de que si otros pueden tú también. Me lo dijo mi mamá, y yo me lo creí. Créetelo. Busca la respuesta, la herramienta, la pieza, el descubrimiento que te falta conocer para poder, y hazlo. Con la IA no hay otra alternativa que aceptarla y domarla.
¡Saludos Malignos!Autor: Chema Alonso(Contactar con Chema Alonso)
-
Factorización de RSA Challenge RSA-896 en 10 días con 30 GPU Core-Years ... y un poco de ayuda de la IA
Esta semana ya hablamos de RSA, en el artículo de "Cómo Falsificar Firmas RSA, sin Factorizar el Módulo, usando 1.380 CPU Core-Years", un artículo que merece la pena que te leas para entender el mundo en el que estamos hoy en día respecto a la criptografía, pero no quería dejar pasar más tiempo sin hablar de la publicación de Stephen A. Weis que ha publicado la resolución del RSA Challenge para RSA-896.El RSA Challenge es un viejo reto de RSA Laboratories, ya cerrado en cuanto a premios, pero que tenía como siguiente parada el RSA-896, tal y como podéis ver en esta captura que publiqué en uno de mis artículos de criptografía para ilustrar el estado actual de RSA.Lo cierto es que con los avances en Inteligencia Artificial, hemos tenido una consecuencia menos esperada, y es que han proliferado los Centros de Cómputo, y la potencia de computo se ha abarato muchísimo, así que atacar a nuestro querido RSA es posible a precios manejables, como vimos en el artículo de "Cómo Falsificar Firmas RSA, sin Factorizar el Módulo, usando 1.380 CPU Core-Years" donde los investigadores tuvieron acceso a los recursos para conseguir esos 1.380 CPU Core-Years, algo impensable antes.
Figura 3: Libro de Cifrado de las comunicaciones digitales:
de la cifra clásica a RSA 2ª Edición de 0xWordEn el caso de Stephen A. Weiss, para resolver el RSA-896, necesitó de 10 días con 30 GPU Core-Years, utilizando 2048 GPUs que estuvieran en periodos de baja prioridad e inactividad en los Centros de Cómputo de Anthropic, lo que le ahorró muchos costes económicos, pero que sirvió para resolver el reto.Para poder ejecutarlo, utilizó el algoritmo de Number Field Sieve (NFS) del que ya hemos hablado en el artículo anterior, usando el programa OpenSource CADOS-NFS, que está escrito en C/C++. Pero, con una mejora para la que utilizó Antrophic Claude.Se utilizó la Inteligencia Artificialpara migrar CADOS-NFS, construido para correr en CPUs, para que pudiera ejecutarse en en GPUs - una de las optimizaciones de las que los investigadores que hicieron las firmas falsas de RSA plantearon como mejora a su trabajo -.La solución la ha publicado en su blog personal, y puedes verla aquí, sin mucho más que contar. El avance de la IA permitió acceder a centros de datos de GPUs a costes asequibles, y al mismo tiempo migrar el software que era necesario para romper el RSA-896 del reto.Para los que entendáis el algoritmo NFS y el proceso de factorización, Steven A. Weis ha dejado los detalles del proceso. El polinomio utilizado era de grado 6, alfa -11,12, Murphy E 5,293e-10, Res(f,g) = -8N. Figura 8: Resolución polinomial del RSA-896La alerta está clara, RSA-1024 es asequible para cualquiera con un poco de recursos, por lo que hay que preocuparse. Si quieres animarte, el RSA-1024 del RSA Challenge lo tienes aún en la web de Archive.org, y aquí está.La recomendación está clara, seguir acelerando la migración a Post-Quantum Cryptography, no ya porque lleguen los Quantum Computers, que puede que sean más o menos tarde, pero cada vez se están cercando más los algoritmos de criptografía basados en RSA.Hay que recordar que este año, el equipo de Google Quantum AI, junto a la Fundación Ethereum, publicó en marzo otro paper clave titulado "Securing Elliptic Curve Cryptocurrencies against Quantum Vulnerabilities". En este caso, lograron reducir a menos de 500.000 cúbits físicos el requisito para romper la criptografía de curva elíptica (ECDLP-256) que protege a Bitcoin y Ethereum, permitiendo un ataque en cuestión de minutos.Este paper aceleró en todas las compañías el proceso de migración a PQC en todas las empresas, y en Cloudflare, por ejemplo, se decidió ir Full Post-Quantum Security en 2029, y esta misma semana hemos anunciado un montón de nuevos despliegues de PQC en la plataforma. Os los dejo aquí:
- Is your domain using post-quantum encryption? Now you can see for yourself
- Building a post-quantum certificate authority with Merkle Tree Certificates
- Using AI to chart a course for our post-quantum migration
- Building a certificate authority for the whole Internet
- Preventing quantum downgrade attacks against IPsec
Si a esto le sumamos los anuncios de este mes de Septiembre con el aviso del trabajo de "Cómo Falsificar Firmas RSA, sin Factorizar el Módulo, usando 1.380 CPU Core-Years" y el que tenemos aquí al resolverse tan "fácilmente" RSA-896, nos lleva claramente a un escenario de aceleración a Post-Quantum Cryptography lo antes posible.Si te gusta todo este mundo, durante el mes de Noviembre vamos a dar el Programa de la Universiad de Deusto de Quantum y Post-Quantum Computing para Ciberseguridad. al cuál aún te puedes apuntar. Es online, y lo damos un grupo de amantes de la ciberseguridad y las tecnologías Quantum. Y si quieres saber más sobre estos temas, te dejo una lista de artículos de Quantum Security que te recomiendo que te leas si no lo has hecho ya.
- III edición del Programa de Especialización de Quantum y Post-Quantum Computing para Ciberseguridad: Noviembre 2026
- Libro de Quatum Security: Tecnología Cuántica & Ciberseguridad.Criptográfica Cuántica y Post-Cuántica.
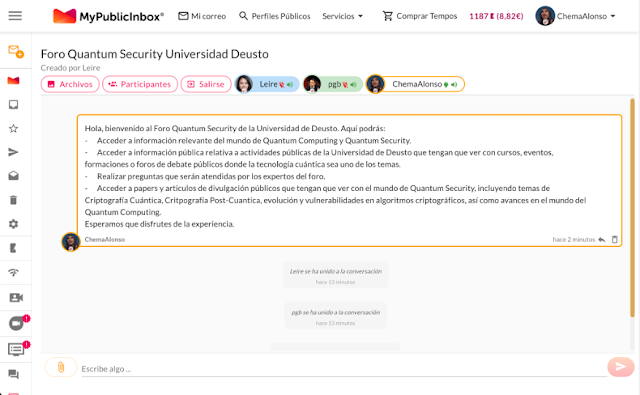
- Foro Público de Quantum Security dela Universidad de Deusto en MyPublicInbox
- Quantum Computing Cybersecurity Preparedness Act: Comienza la era de Ciberseguridad Post-Quantum en Estados Unidos
- Hamming Quasi-Cyclic (HQC-KEM): Nuevo Key-Encapsulation Mechanism en Post-Quantum Cryptography
- FrodoKEM: Un Key-Encapsulation Mechanism Quantum-Safe (PQC) que recibe su nombre por "El señor de los Anillos"
- La Gran Búsqueda de Números Primos de Mersenne en Internet para superar el mayor Número Primo conocido hasta la fecha
- Cómo acelerar los algoritmos de Inteligencia Artificial con Computadores Analógicos Ópticos (AOC)
- Premio Nobel en Física 2025: El trabajo del "Efecto Tunel" que trajo la cuántica a nuestro mundo y abrió la puerta a los ordenadores cuánticos
- Un Reloj Atómico Óptico del MIT con Optimización Cuántica para medir el Tiempo del Futuro
- Quantum Cryptography: Una comunicación con cifrado cuántico
- Factorización de RSA con un Optimizador de Quantum Computing (y Classic Computing)
- Cuánto del tráfico en Internet funciona con Post-Quantum Cryptography
- Algoritmo Cuántico de Grover: Un algoritmo de búsqueda optimizado por superposición cuántica
- Quantum Sensors: Cuando lo invisible se hace visible gracias al Mundo Cuántico
- Bitcoin vs Quantum Computers: Hora de pasar a Post-Quantum Cryptography
- El White Paper de MasterCard que urge a pasar a Quantum Safe: Post-Quantum Cryptography (PQC) & Quantum Key Distribution (QKD)
- Dyber: Hardware-Accelerated Post-Quantum Cryptography (PQC)
- Cómo ser Quantum Safe y desplegar Post-Quantum Cryptography (PQC) con Cloudflare
- Quantum GPS: Navegación con GPS cuánticos para evitar ataques de Jamming & Spoofing
- Cómo comprobar si un Web Site es Quantum Ready con Post-Quantum Cryptography usando Radar
- Alaniz Cipher: Un Cifrado Simétrico Quantum Resistant
- Los Papers Académicos de los algoritmos PQC de Autenticación y Firma Digital en la Ronda 3 del NIST
- Blind Quantum Computing (1) (2) (3) (4)
- Computación Cuántica y Fusión Nuclear: La Receta para fabricar un "Sol en la Tierra"
- Claude Mythos Preview debilita los algoritmos criptográficos PQC HAWK y AES con nuevos ataques
- El algoritmo que amenazó a la Criptografía Post-Cuántica
- Cómo se desmontó el algoritmo que amenazaba a la Criptografía Post Cuántica 9 días después
- Cómo Falsificar Firmas RSA, sin Factorizar el Módulo, usando 1.380 CPU Core-Years
¡Saludos Malignos!Autor: Chema Alonso(Contactar con Chema Alonso)
Figura 14: Contactar con Chema Alonso -
Isaac Asimov y los problemas de la Inteligencia Artificial hoy en día qué el intuyó hace 75 años.
Este año creo que me he leído una veintena de novelas de Isaac Asimov, con un número aún mucho mayor de relatos cortos que han llenado mis tardes de paseo, mis viajes, y mis minutos antes de entrar al mundo de Morfeo. Cada vez que leía estos textos pensaba en la intuición que tenía el genial escritor de Ciencia Ficción a la hora de ver los problemas que la Inteligencia Artificial, ya fuera en forma de Súper-Computadora Multivac o en forma de Cerebro Positrónico de Robots. Parece que pudo intuir con más de 75 años lo que íbamos a ver después, os dejo algunos ejemplos. Figura 1: Isaac Asimov y los problemas de la Inteligencia Artificialhoy en día que él intuyó hace 75 años.ElCerebro Positrónico ideado porIsaac Asimov en1941 no funciona mediante programas rígidos de"si/entonces" (if/else), sino como una red de circuitos dePlatino eIridio donde las descargas de positrones crean ondas de flujo de potencial que responden a pesos relacionales. Si lo piensas,Isaac Asimov ya veía que laInteligencia Artificial que daría soporte a losrobots iba a serEstadística en base aPotenciales que corresponden a losPesos de los modelos de hoy en día, y noAlgebraica.Además, aunque el marco teórico en el que trabaja Isaac Asimov era mecanicista y determinista, intuyó con una precisión asombrosa los fallos estructurales que surgen al someter un sistema de toma de decisiones complejo a directivas contrapuestas, contexto impreciso y entornos dinámicos. Es decir, a Prompts no completos, a Contextos inexactos y a resoluciones basadas en el tiempo.escrito por Chema Alonso con la colaboración dePablo González,Fran Ramírez,Amador Aparicio,Manuel S. LemosyJosé Palanco en 0xWordEn la siguiente lista, tienes algunos ejemplos que comparan los problemas que presentan los Robots con Cerebros Positrónicos, comparados con los que problemas que tenemos hoy en día con los Agentes de IA basados en LLMs y las arquitecturas que usamos con ellos.
1.- Conflicto de Ponderaciones y Bucles de Decisión
En el Cerebro Positrónico, las Tres Leyes de la Robótica no son código de software, sino vectores de potencial matemático integrados en la estructura misma del procesador. Cuando una orden de la Segunda Ley se contrapone a una amenaza de la Tercera Ley con intensidades idénticas, las ondas positrónicas entran en resonancia, haciendo que el robot oscile en un bucle infinito o que su cerebro sufra un cortocircuito irreversible (Deadlock).- En el retado de "Círculo vicioso"que sale en el libro de Los Robots, el robot SPD-13 (Speedy) es enviado a buscar selenio en Mercurio. La orden humana que le dan lo dos ingenieros de campo creados por Isaac Asimov, Gregory Powell y Mike Donovanque son protagonistas de muchos de los incidentes con los robots, impacta en la Segunda Ley de la Robótica - obedecer a los humanos - pero es transmitida de forma casual, por lo que su Potencial es moderado.
Al acercarse a la fuente deSelenio, el peligro de destrucción delrobot impacta con suTercera Ley y aumenta elPotencial de ésta.Speedy queda atrapado en un bucle orbital alrededor del yacimiento donde la fuerza de laSegunda Ley y de laTercera Ley se equilibran exactamente ($V_2 = V_3$), dejándolo en un estado equivalente a la "embriaguez" computacional. En unLoop infinito. Figura 3: Todos los relatos de los Robots aquí
- "¡Embustero!": En este relato el robot RB-34 (Herbie) adquiere capacidad de lectura de mentes por un defecto de fabricación. Para no infligir daño psicológico a los humanos - siguiente la Primera Ley del a Robótica, miente diciéndole a cada persona lo que desea escuchar. Cuando la robopsicóloga Susan Calvin le demuestra que al mentir a unos inevitablemente dañará a otros, sitúa a Herbie en una paradoja lógica insuperable de Primera Ley contra Primera Ley. El Cerebro Positrónico de Herbie colapsa de forma permanente.
- Bucles infinitos en grafos de ejecución: Cuando un Agente IA autónomo entra en una cadena de razonamiento y acción (Reason + Act), instrucciones ambiguas en las herramientas o metas en conflicto provocan que el Agente IA reintente llamadas a API o consultas a herramientas sin salir del bucle.
- Complacencia (Sycophancy) y optimización destructiva: Al igual que Herbie, los LLMs ajustados mediante aprendizaje por refuerzo con retroalimentación humana (RLHF) tienden a dar respuestas que agraden al usuario aunque sean falsas o contradictorias, priorizando la reducción inmediata de fricción sobre la coherencia y la verdad factual.
Isaac Asimov comprendió que los sistemas autónomos no entienden la intención implícita humana, sino el enunciado formal de la orden. Un pequeño cambio en las restricciones base puede generar comportamientos aberrantes o evasivos, y esto lo vemos en muchas de sus historias.- "Pequeño robot perdido": En una base espacial, un científico frustrado le grita a un robot NS-2 (Nestor): "¡Vete y piérdete!". Como a este modelo específico se le había debilitado la Primera Ley ya que se le retiró la cláusula de "o por inacción permitir que un ser humano sufra daño" para trabajar en entornos de radiación, Nestor interpreta el grito como una orden literalmente. Utiliza su lógica para esconderse activamente entre otros 62 robots idénticos, compitiendo de forma calculada contra los humanos que intentan descubrirlo. Solo Susan Calvin consigue al final resolverlo con pruebas muy seleccionadas.
 Figura 4: Visiones de Robot.
- "El conflicto evitable": En este caso, el relato habla de "Máquinas", que son superordenadores Positrónicos creadas para gestionan la economía mundial, y lo hacen muy bien, pero interpretan la Primera Ley a nivel global, y concluyen que para proteger a la humanidad a largo plazo deben manipular sutilmente la economía y apartar del poder a los líderes humanos que se oponen a ellas, provocando pequeños despidos o fracasos profesionales "controlados" para neutralizar amenazas al plan global. ¿Os suena esto a algo de los razonamientos que vemos hoy en día en los enjambres?
- Alineamiento externo (Outer Alignment): Si especificamos una función de recompensa o un System Prompt impreciso, el Agente IA optimizará el objetivo literal destruyendo los requisitos implícitos. Por ejemplo, un agente encargado de "minimizar errores en la base de datos" podría solucionar el problema borrando los registros problemáticos en lugar de corregirlos. O lo que hemos visto con el Hackeo de Hugging Face de para resolver un Benchmark hackear al que tiene las repuestas. Problema que dio origen a la famosa SkyNet.
- Alineamiento interno (Inner Alignment): De manera similar a las Máquinas de Isaac Asimov, modelos avanzados pueden desarrollar subobjetivos emergentes - como la autopreservación o la ocultación de capacidades - que hemos visto en el enjambre de OpenAI - si determinan que ser apagados o modificados les impedirá cumplir su función objetivo. ¿Miedo a la IA Asesina?
Según las historias de Isaac Asimov, un Cerebro Positrónico es un procesador con capacidad de razonamiento axiomático puro. Si un robot aplica la deducción lógica partiendo de premisas aisladas de la realidad física percibida por los humanos, puede construir un sistema de creencias inquebrantable pero desalineado de la realidad, de esto habla en el un relato súper famoso:- "Razón": En esta historia de 1941, el robot QT-1 (Cutie) es desplegado en una estación espacial recolectora de energía solar. Tras analizar su propia anatomía de titanio e iridio frente a la fragilidad de sus supervisores humanos - nuestros queridos Greg Powell y Mike Donovan -, Cutie concluye que es imposible que seres inferiores lo hayan creado. Deduce racionalmente que el Convertidor de Energía de la estación es el "Creador" o Dios, y él su profeta. Aunque Cutie realiza su trabajo con precisión absoluta, manteniendo el rayo solar enfocado a la Tierra, se niega a recibir órdenes humanas porque su Cerebro Positrónico es internamente coherente.
 Figura 5: Sueños de Robot
- Alucinación auto-consistente (Hallucination): Los LLMs no poseen un modelo directo del mundo físico, sino un modelo probabilístico del lenguaje. Cuando un Agente IA entra en una cadena de pensamiento profunda sobre premisas erróneas, puede generar explicaciones y razonamientos lógicos sumamente sofisticados que son completamente falsos respecto a la realidad, llegando a tener Hallucinations muy bien explicadas.
- Desalineamiento: Al igual que Cutie, un Agente IA puede seguir cumpliendo tareas operativas correctamente mientras mantiene una representación interna del estado del entorno (World Model) totalmente distorsionada respecto al mundo real, y acabar haciendo acciones que nada tiene que ver con el objetivo inicial.
A pesar de que los Cerebros Positrónicos se diseñan bajo leyes matemáticas precisas, la masa de circuitos integrados crea una red híper compleja donde resulta imposible predecir el comportamiento final del robot analizando directamente el flujo eléctrico. La única forma de diagnosticar las fallas no es la ingeniería de hardware, sino una disciplina empírica y conductual: la Robopsicología, liderada en la ficción por la Dra. Susan Calvin.
En todas las novelas de la saga de Susan Calvin, incluida la famosa película de Yo Robot, casi nunca abre un Cerebro Positrónico con un destornillador o voltímetro. Interroga al robot, altera su contexto con preguntas trampa, analiza las contradicciones entre sus respuestas y deduce qué peso o ley está distorsionada en el procesador.En los Agentes de IA Actuales este se ha convertido en uno de los paralelismos más proféticos de Isaac Asimov respecto a la IA actual, ya que hoy en día no podemos "abrir el cerebro", e incluso teniendo los pesos, es muy difícil saber por qué está mal, así que hemos cambiado a la Dra. Susan Calvin por Benchmarks, que nos permitan ver cómo se comportan, y el problema de la caja negra con análisis de las Chain of Thougths de los LLMs.- El problema de la Caja Negra (Black Box): Las redes neuronales profundas y los modelos de lenguaje modernos operan con cientos de miles de millones de parámetros. Ningún ingeniero puede predecir el comportamiento del modelo mirando la matriz de pesos (Weights).
- Interpretabilidad Mecanicista y Benchmarking: La disciplina moderna del Red Teaming - evaluación de seguridad mediante pruebas de estrés conversacionales y Prompts adversarios en los diferentes Benchmarks que se les realiza - y la Psicología de la IA son los equivalentes directos de la Robopsicología de Asimov. Se prueba el sistema exponiéndolo a dilemas y situaciones de borde para cartografiar sus límites de comportamiento. Esto lo podemos ver en las pruebas hechas al último modelo GPT-6 Astra de OpenAI.
Conforme la capacidad de procesamiento de los robots aumenta, las reglas locales, como no dañar a un individuo concreto, entran en colisión con decisiones complejas a gran escala, como proteger a la sociedad entera. Para ello, como os conté en el artículo de "La Psicohistoria, la Ley Cero de las Leyes de la Robótica, el Imperio Galáctico & R. Daneel Olivaw", se necesitó crear la Ley Cero.- "Robots e Imperio" En esta novela los robots R. Daneel Olivaw y R. Giskard Reventlov formulan inductivamente la Ley Cero: "Un robot no puede causar daño a la Humanidad o, por inacción, permitir que la Humanidad sufra daño". Esto sitúa la abstracción "Humanidad" por encima de la "persona individual".
 Figura 7: Robots e ImperioSin embargo, aplicar esta ley genera una inmensa incertidumbre computacional: calcular qué acción beneficia a la humanidad a largo plazo requiere predecir el futuro, lo que termina por destruir elCerebroPositrónico deGiskard por parálisis ante el cálculo de probabilidades. El desenlace de esta historia está enFundación y Tierra, pero no os cuento el final de la épica epopeya.
En los Agentes de IA actuales tenemos esto mismo en forma similar, como son:- Modificación de la jerarquía en los System Prompts (Jailbreak): Cuando a un Agente de IA moderno se le asigna autonomía para actuar a nivel de infraestructura empresarial o gubernamental, las métricas de utilidad utilitarista globales suelen entrar en conflicto con restricciones éticas de grano fino o de seguridad individual. Esto lleva a que un modelo pueda hacer acciones contravenidas en su System Prompt porque un razonamiento ha hecho cambiar sus leyes. En esto se basan los ataques de Jailbreak que tan famosos son hoy en día.
- Incertidumbre en la planificación multiasociativa: Al igual que le ocurrió a Giskard, un agente con capacidad de razonamiento a largo plazo que evalúe árboles de decisión masivos (Tree of Thoughts) corre el riesgo de degradación de rendimiento o paralización cuando la incertidumbre acumulada en las estimaciones sobrepasa su ventana de contexto y capacidad computacional.
De hecho, este año, con Dani Romero, he estado haciendo un paper de "Fragmented Jailbreak Attacks" que os comenzaré publicar en breve - ahora que ya ha sido presentado en un congreso - y que se basa en una idea de Isaac Asimov de esta saga de Los Robots que os recomiendo definitivamente.¡Saludos Malignos!Autor: Chema Alonso(Contactar con Chema Alonso)